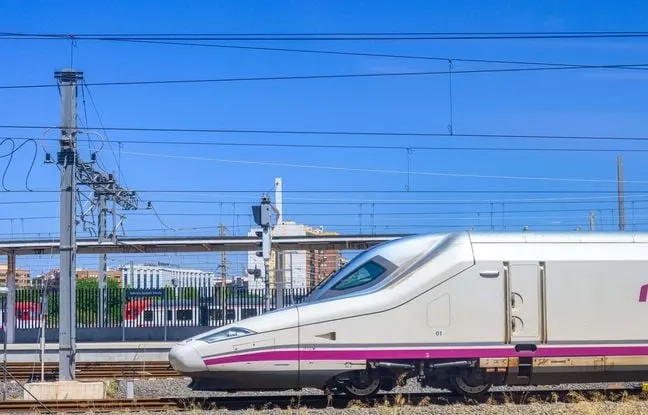

Renfe a indiqué dans un communiqué que « l’incident de cybersécurité » trouvait son origine dans des serveurs du gestionnaire d’infrastructures ferroviaires public Adif, qui avaient été « préalablement compromis et interconnectés avec les systèmes de l’entreprise ».
Les auteurs de cette cyberattaque « n’ont pu accéder qu’à des informations limitées sur les utilisateurs, principalement des noms et des adresses mail » et il n’existe pas de « preuve formelle » d’une publication de ces données, a précisé l’entreprise espagnole.
Une cyberattaque par IA, selon les médias espagnols
« Il n’y a pas d’élément montrant un accès à des données bancaires ou financières, à des moyens de paiement, à des documents d’identité ou à d’autres informations particulièrement sensibles », a ajouté la Renfe, qui a indiqué que cet incident faisait suite à « plusieurs semaines » de tentatives d’attaques qui avaient été « détectées et bloquées avec succès ».
Selon le quotidien espagnol El Mundo qui cite des « sources proches de l’enquête », une organisation criminelle a utilisé « un système similaire » à l’IA d’Anthropic pour attaquer le site internet d’Adif, qui était inaccessible ce vendredi soir.
✍️ 20 Minutes